IT Fachwissen
Kurz, verständlich und mit Zahlen, die sich in der Praxis bewähren: Grundlagen zu Virtualisierung, Backup, Switches und VLAN, Glasfaser, Kupferkabeln und ein paar weiteren Themen. Konkrete Werte (Reichweiten, Leistungen) sind Normwerte und gelten unter Normbedingungen; im Zweifel zählen die Datenblätter der eingesetzten Geräte.
Virtualisierung
Ein Hypervisor teilt die Hardware (CPU, Arbeitsspeicher, Speicher, Netzwerk) auf mehrere virtuelle Maschinen (VMs) auf. Jede VM verhält sich wie ein eigener Rechner mit eigenem Betriebssystem.
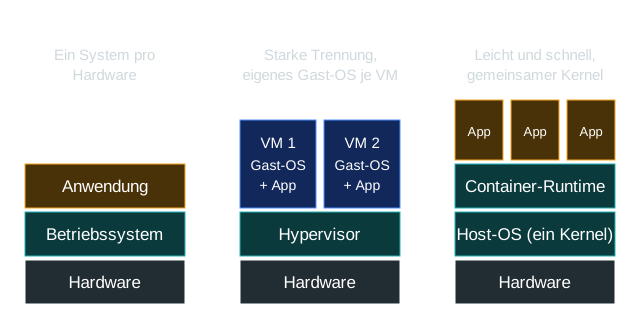
- Typ 1 läuft direkt auf der Hardware, zum Beispiel VMware ESXi, Microsoft Hyper-V oder KVM mit Proxmox VE. Typ 2 läuft als Programm in einem Betriebssystem, zum Beispiel VirtualBox oder VMware Workstation.
- Vorteile: bessere Auslastung der Hardware, Trennung der Systeme, schnelles Klonen, Snapshots, Verschieben laufender VMs im Cluster (Live-Migration) und Hochverfügbarkeit.
- Container (zum Beispiel Docker oder Podman) teilen sich den Kernel des Hosts. Sie sind leichter und starten schneller, trennen aber weniger stark als VMs.
- Stolpersteine: Überbuchung von CPU und Arbeitsspeicher, Thin Provisioning (der Datastore läuft voll, obwohl jede VM „genug“ Platz zu haben scheint), wachsende Snapshots und ein nicht gepflegter Patchstand des Hosts.
- Snapshots sind kein Backup. Sie liegen auf demselben Speicher wie die VM und wachsen mit jeder Änderung.
Backup und Datensicherung
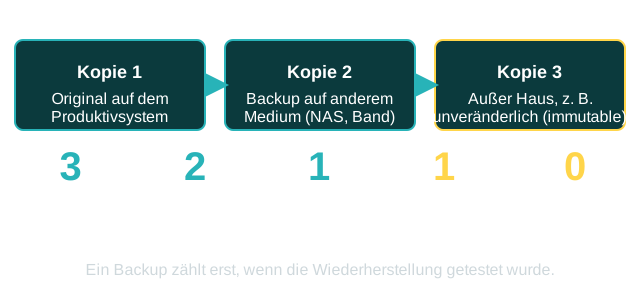
- 3-2-1-Regel: drei Kopien der Daten (Original plus zwei Sicherungen), auf zwei verschiedenen Medientypen, davon eine Kopie an einem anderen Ort. Die erweiterte Variante 3-2-1-1-0 fordert zusätzlich eine unveränderliche (immutable) oder offline gelagerte Kopie gegen Ransomware und null Fehler bei regelmäßigen Wiederherstellungstests.
- RPO und RTO: Der Recovery Point Objective sagt, wie viel Datenverlust (in Zeit) hinnehmbar ist. Der Recovery Time Objective sagt, wie lange die Wiederherstellung dauern darf. Beide bestimmen Häufigkeit und Technik der Sicherung.
- Voll, inkrementell, differenziell: Ein Vollbackup sichert alles. Ein inkrementelles sichert nur Änderungen seit der letzten Sicherung (egal welcher Art), braucht beim Restore also die ganze Kette. Ein differenzielles sichert alles seit dem letzten Vollbackup und ist beim Restore einfacher, aber größer.
- RAID ist kein Backup. RAID schützt vor dem Ausfall von Platten, nicht vor versehentlichem Löschen, Ransomware oder Brand.
- Restore testen. Ein Backup, dessen Wiederherstellung nie geübt wurde, ist nur eine Hoffnung.
| Level | Prinzip | Plattenausfall | Mindestens |
|---|---|---|---|
| RAID 0 | Daten verteilt (Striping) | keiner, ein Ausfall zerstört alles | 2 Platten |
| RAID 1 | Spiegelung | eine Platte darf ausfallen | 2 Platten |
| RAID 5 | Striping mit einfacher Parität | eine Platte darf ausfallen | 3 Platten |
| RAID 6 | Striping mit doppelter Parität | zwei Platten dürfen ausfallen | 4 Platten |
| RAID 10 | Gespiegelte Paare, dann Striping | je Spiegelpaar eine Platte | 4 Platten |
Switches und VLAN
Ein Switch arbeitet auf Schicht 2 (Ethernet). Er lernt, welche MAC-Adresse an welchem Port hängt (MAC-Tabelle), und leitet Daten gezielt dorthin weiter, statt sie wie ein Hub an alle zu senden. Ein Layer-3-Switch kann zusätzlich zwischen Netzen routen.
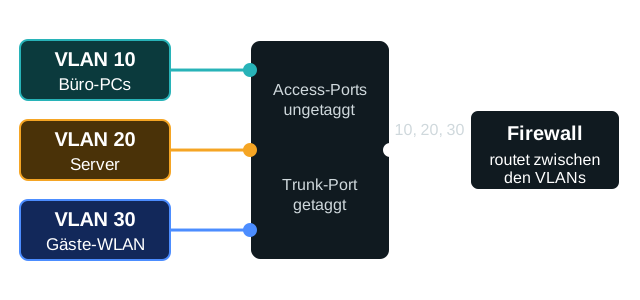
- VLAN (nach IEEE 802.1Q) teilt ein physisches Netz in getrennte Broadcast-Domänen. Die VLAN-ID ist 12 Bit lang; nutzbar sind die IDs 1 bis 4094.
- Access-Port: gehört zu genau einem VLAN, die Daten laufen ungetaggt. Hier hängen Endgeräte wie PCs, Drucker oder Access Points.
- Trunk-Port: überträgt mehrere VLANs getaggt (die Frames tragen einen 4-Byte-802.1Q-Tag). Typisch zwischen Switches, zu Routern, Firewalls und Hypervisor-Hosts.
- Native VLAN: das VLAN, dessen Daten auf einem Trunk ungetaggt laufen. Es muss auf beiden Seiten übereinstimmen. VLAN 1 sollte nicht für Verwaltung oder als Native VLAN genutzt werden.
- Zwischen VLANs gelangt Verkehr nur über eine Layer-3-Instanz (Router, Layer-3-Switch, Firewall). Erst dort greifen Regeln. Ein VLAN allein ist keine Sicherheitsgrenze, erst die Firewallregeln dazwischen sind es. Üblich ist ein eigenes IP-Subnetz je VLAN.
- Weitere Grundlagen: Spanning Tree (STP/RSTP) verhindert Schleifen und damit Broadcast-Stürme. Link Aggregation (LACP, IEEE 802.1AX) bündelt mehrere Leitungen zu einer logischen.
Glasfaser: Singlemode und Multimode
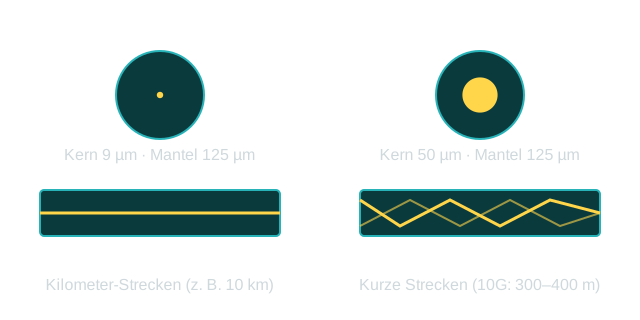
- Singlemode (OS1/OS2): sehr dünner Kern von etwa 9 µm, Mantel 125 µm. Das Licht nimmt praktisch einen Weg, Wellenlängen 1310 nm und 1550 nm. Typisch gelber Mantel. Für Strecken von einigen hundert Metern bis weit über zehn Kilometer, zum Beispiel 10GBASE-LR bis 10 km und 10GBASE-ER bis 40 km.
- Multimode (OM1 bis OM5): größerer Kern, meist 50 µm (OM1 hat 62,5 µm), Wellenlänge 850 nm. Das Licht nimmt viele Wege, dadurch verschmiert das Signal mit der Länge (Modendispersion). Die Reichweite ist kürzer, die Optiken sind günstiger.
- Reichweiten bei 10 Gbit/s (10GBASE-SR, 850 nm): OM2 etwa 80 m, OM3 bis 300 m, OM4 bis 400 m. OM5 ist für zusätzliche Wellenlängen (SWDM) ausgelegt.
- Farben des Mantels (üblich): OS2 gelb, OM1 und OM2 orange, OM3 türkis (Aqua), OM4 türkis oder violett, OM5 limonengrün.
- Nicht mischen: Optik und Faser müssen zusammenpassen (Singlemode-Optik an Singlemode-Faser, Multimode-Optik an Multimode-Faser). Auch bei Steckern: APC (grün, Schrägschliff) und UPC (blau) dürfen nicht miteinander verbunden werden.
- Praxis: Multimode im Rechenzentrum und im Schrank für kurze Wege, Singlemode für Gebäudeverbindungen, Campus und Weitverkehr. Bei Neuverlegung wird oft Singlemode gewählt, weil es mit jeder späteren Geschwindigkeit funktioniert.
- Sicherheit: Nie in ein Faserende oder einen Stecker blicken. Das Laserlicht ist unsichtbar und kann die Augen schädigen. Fasern nicht stärker biegen als vom Hersteller erlaubt (Biegeradius).
Kupferkabel Cat5 bis Cat8
| Kategorie | Frequenz | Typische Nutzung | Hinweis |
|---|---|---|---|
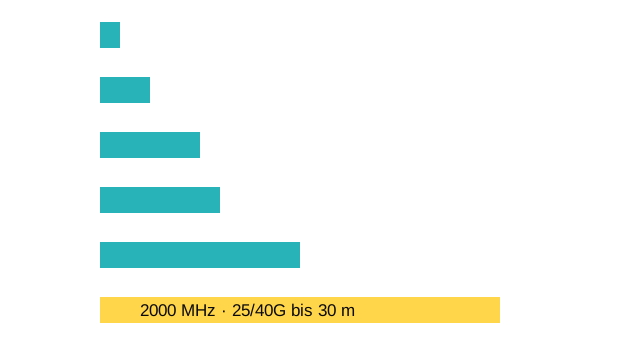
| Cat5 | 100 MHz | 100 Mbit/s | Veraltet, durch Cat5e ersetzt |
| Cat5e | 100 MHz | 1 Gbit/s bis 100 m | Heutiges Minimum für Gigabit |
| Cat6 | 250 MHz | 1 Gbit/s; 10 Gbit/s nur auf kurzen Strecken (bis etwa 55 m, je nach Umgebung) | Häufig im Bestand |
| Cat6A | 500 MHz | 10 Gbit/s bis 100 m | Gute Wahl für Neuinstallationen |
| Cat7 / Cat7A | 600 / 1000 MHz | 10 Gbit/s bis 100 m | Nur ISO/IEC-Klassen F und FA, keine TIA-Kategorie; immer geschirmt, oft mit GG45 oder TERA statt RJ45 |
| Cat8 | 2000 MHz | 25/40 Gbit/s bis 30 m | Für Rechenzentren und kurze Verbindungen, geschirmt, höchstens zwei Steckverbindungen |
- Länge: Für Ethernet über Kupfer gelten höchstens 100 m für den gesamten Kanal. Üblich sind 90 m fest verlegte Strecke plus insgesamt 10 m Patchkabel.
- Das ganze System zählt: Kabel, Dosen, Patchfeld und Patchkabel müssen zur Kategorie passen. Das schwächste Teil bestimmt das Ergebnis.
- Geschirmt oder ungeschirmt: Geschirmte Kabel (S/FTP, F/UTP) brauchen durchgängige Erdung, sonst bringen sie keinen Vorteil.
- Reines Kupfer: Kabel mit kupferplattiertem Aluminium (CCA) sind für Daten und besonders für PoE ungeeignet. Auf massive Kupferadern achten.
- Für zu Hause reicht Cat6A fast immer aus. Cat8 ist dort in aller Regel überdimensioniert.
Strom über das Netzwerkkabel (PoE)
Power over Ethernet versorgt Geräte wie Access Points, Kameras oder Telefone über das Netzwerkkabel. Entscheidend ist, was am Gerät ankommt, denn im Kabel geht Leistung verloren.
| Standard | Name | Leistung am Switch | Leistung am Gerät |
|---|---|---|---|
| IEEE 802.3af | PoE (Typ 1) | 15,4 W | 12,95 W |
| IEEE 802.3at | PoE+ (Typ 2) | 30 W | 25,5 W |
| IEEE 802.3bt Typ 3 | PoE++ | 60 W | 51 W |
| IEEE 802.3bt Typ 4 | PoE++ | bis 100 W | bis etwa 71 W |
Wichtig ist auch das Gesamt-Budget des Switches: Es ist oft kleiner als die Summe aller Ports.
Subnetze und CIDR
Die Schreibweise 192.168.1.0/24 sagt, dass die ersten 24 Bit das Netz bezeichnen. Von den Adressen eines Netzes sind die erste (Netzadresse) und die letzte (Broadcast) nicht für Geräte nutzbar.
| Präfix | Subnetzmaske | Nutzbare Adressen |
|---|---|---|
| /24 | 255.255.255.0 | 254 |
| /25 | 255.255.255.128 | 126 |
| /26 | 255.255.255.192 | 62 |
| /27 | 255.255.255.224 | 30 |
| /28 | 255.255.255.240 | 14 |
| /29 | 255.255.255.248 | 6 |
| /30 | 255.255.255.252 | 2 |
Private Adressbereiche (RFC 1918): 10.0.0.0/8, 172.16.0.0/12 und 192.168.0.0/16.
DNS in Kürze
- A ordnet einem Namen eine IPv4-Adresse zu, AAAA eine IPv6-Adresse.
- CNAME ist ein Alias auf einen anderen Namen.
- MX nennt den Mailserver einer Domain, NS die zuständigen Nameserver.
- TXT enthält freien Text und wird zum Beispiel für SPF, DKIM und DMARC genutzt.
- PTR ordnet einer IP-Adresse einen Namen zu (Reverse-DNS), wichtig für die Mail-Zustellung.
- Die TTL gibt an, wie lange Antworten zwischengespeichert werden dürfen. Vor einer geplanten Änderung lohnt es sich, sie vorher zu senken.